Hoàng Tuấn Anh
Ba hacker mũ trắng đã truy cập vào kho lưu trữ nội bộ của OpenAI trong vòng 72 giờ
Một cuộc thử nghiệm an ninh mạng do ba nhà nghiên cứu tại công ty bảo mật AI Hacktron thực hiện đang thu hút sự chú ý đặc biệt trong ngành công nghệ. Với sự hỗ trợ của mô hình Claude Opus 5 của Anthropic, nhóm nghiên cứu đã khai thác một chuỗi lỗ hổng để tiếp cận tài khoản ChatGPT và Codex của nhân viên OpenAI, sau đó chứng minh rằng tài khoản bị chiếm quyền có thể tương tác với kho mã nguồn nội bộ của công ty.
Điều đáng chú ý không chỉ nằm ở mục tiêu là OpenAI, một trong những phòng thí nghiệm AI lớn nhất thế giới, mà còn ở tốc độ của quá trình. Theo Hacktron và các nguồn tin về vụ việc, từ lúc bắt đầu nghiên cứu đến khi chứng minh được quyền truy cập vào kho mã nội bộ chỉ mất chưa đầy 72 giờ.
Tuy nhiên, cần nhấn mạnh rằng đây không phải một cuộc tấn công mạng nhằm đánh cắp dữ liệu. Hacktron thực hiện nghiên cứu trong chương trình bug bounty, chủ động báo cáo các lỗ hổng cho OpenAI và Discourse, đồng thời dừng thử nghiệm sau khi chứng minh được mức độ ảnh hưởng mà không đọc mã nguồn bí mật. OpenAI sau đó đã khắc phục vấn đề liên quan và trao cho nhóm phần thưởng 6.500 USD.
Vụ việc bắt đầu từ một diễn đàn cộng đồng của OpenAI
Điểm khởi đầu của chuỗi khai thác không phải là hệ thống lõi của ChatGPT mà là community.openai.com, diễn đàn cộng đồng của OpenAI chạy trên nền tảng Discourse.
Theo thông tin được Hacktron công bố, nhóm nghiên cứu đã xem xét cách hệ thống xử lý những hình ảnh do người dùng tải lên diễn đàn. Quá trình này liên quan đến các thành phần xử lý hình ảnh, trong đó có thư viện libheif, được sử dụng để xử lý các định dạng HEIF/HEIC.
Một lỗi liên quan đến bộ giải mã hình ảnh có thể tạo ra điều kiện cho việc thực thi mã từ xa. Đây là một kiểu lỗ hổng đặc biệt đáng quan tâm bởi dữ liệu đầu vào tưởng như vô hại — chẳng hạn một tệp hình ảnh — có thể trở thành điểm khởi đầu cho một chuỗi tấn công phức tạp hơn.
Các nhà nghiên cứu sau đó sử dụng Claude để hỗ trợ quá trình phát triển mã khai thác trong môi trường nghiên cứu.
Điều đặc biệt xảy ra khi nhóm chuyển sang phiên bản Claude mới hơn.
Claude Opus 4.8 chưa giải quyết được bài toán, Opus 5 thì khác
Theo các báo cáo về nghiên cứu của Hacktron, nhóm ban đầu thử sử dụng một phiên bản Claude Opus dành cho nghiên cứu an ninh mạng nhưng mô hình chưa tạo được mã khai thác hoạt động ổn định.
Sau đó, khi Claude Opus 5 xuất hiện, nhóm đưa lại bài toán tương tự cho mô hình mới. Kết quả thay đổi đáng kể: theo Hacktron, Opus 5 đã hỗ trợ tạo ra mã khai thác hoạt động trong vòng vài giờ.
Đây là chi tiết khiến vụ việc trở nên đáng chú ý đối với giới an ninh mạng.
Trước đây, việc biến một phát hiện lý thuyết thành một chuỗi khai thác hoàn chỉnh thường đòi hỏi kiến thức chuyên sâu, nhiều giờ hoặc nhiều ngày thử nghiệm thủ công. Trong trường hợp này, AI không tự mình tiến hành toàn bộ cuộc tấn công, nhưng nó giúp các nhà nghiên cứu rút ngắn đáng kể một phần công việc kỹ thuật.
Nói cách khác, AI đóng vai trò như một công cụ tăng tốc cho chuyên gia bảo mật, thay vì là một hacker hoàn toàn tự chủ.
Từ lỗ hổng hình ảnh đến tài khoản nhân viên OpenAI
Chuỗi sự kiện trở nên nghiêm trọng hơn khi lỗ hổng ban đầu được kết hợp với một vấn đề khác liên quan đến hệ thống xác thực của OpenAI.
Theo Hacktron, sau khi có quyền thực thi mã trên hệ thống diễn đàn, nhóm nghiên cứu phát hiện một điểm yếu trong cơ chế đăng nhập/SSO của OpenAI. Hai vấn đề này khi được kết hợp đã tạo ra một đường đi từ hệ thống cộng đồng đến tài khoản người dùng OpenAI.
Nhóm nghiên cứu cuối cùng có thể tiếp cận tài khoản ChatGPT và Codex của một số nhân viên OpenAI.
Đây là bước ngoặt quan trọng.
Nếu một tài khoản nhân viên chỉ có quyền sử dụng ChatGPT thì phạm vi ảnh hưởng có thể tương đối hạn chế. Nhưng trong môi trường doanh nghiệp hiện đại, các tài khoản AI thường được kết nối với nhiều dịch vụ khác nhau.
Trong trường hợp được Hacktron sử dụng để chứng minh tác động, tài khoản Codex của nhân viên có kết nối với hệ thống GitHub của OpenAI. Điều đó tạo ra khả năng đi từ một tài khoản AI sang cơ sở hạ tầng phát triển phần mềm nội bộ.
Nhóm nghiên cứu đã làm gì với kho mã nội bộ?
Một trong những chi tiết đáng chú ý nhất là Hacktron không tải xuống hoặc đọc mã nguồn bí mật của OpenAI để chứng minh cuộc xâm nhập.
Thay vào đó, các nhà nghiên cứu sử dụng quyền truy cập mà họ có được để yêu cầu Codex của tài khoản nhân viên thực hiện một thao tác vô hại: tạo một pull request trong kho mã nội bộ.
Pull request này được dùng như bằng chứng cho thấy tài khoản bị kiểm soát thực sự có khả năng tương tác với kho mã riêng của OpenAI.
Theo các báo cáo về nghiên cứu, pull request mang số 1186742 được tạo trong kho mã nội bộ. Sau khi chứng minh được quyền truy cập, nhóm dừng thử nghiệm thay vì tiếp tục khám phá nội dung bên trong.
Cách tiếp cận này có ý nghĩa quan trọng về mặt đạo đức nghiên cứu bảo mật: chứng minh được quyền truy cập mà hạn chế tối đa việc tiếp xúc với dữ liệu nhạy cảm.
OpenAI xử lý lỗ hổng trong khoảng 14 giờ
Sau khi phát hiện và báo cáo chuỗi lỗ hổng, Hacktron cho biết OpenAI đã xử lý phần vấn đề liên quan đến hệ thống của mình trong khoảng 14 giờ.
OpenAI cũng trao cho nhóm nghiên cứu khoản tiền thưởng 6.500 USD vào tháng 9/2026. Theo thông tin được công bố, khoản tiền này dành cho phát hiện liên quan đến phía OpenAI, trong khi lỗ hổng của Discourse được báo cáo riêng cho dự án Discourse.
Discourse sau đó cũng phát hành bản sửa lỗi liên quan đến vấn đề xử lý hình ảnh và đưa ra hướng dẫn cập nhật cho các hệ thống bị ảnh hưởng.
Điều này cho thấy bug bounty có thể đóng vai trò như một lớp phòng thủ bổ sung cho các công ty công nghệ. Các nhà nghiên cứu bên ngoài có thể phát hiện những con đường tấn công mà đội ngũ nội bộ chưa nhận ra.
Đây có phải là AI tự hack OpenAI?
Không nên hiểu vụ việc theo cách đó.
Tiêu đề “Claude hack OpenAI” dễ tạo cảm giác rằng một AI đã tự động quyết định tấn công OpenAI rồi tự mình hoàn thành toàn bộ nhiệm vụ. Những thông tin được công bố không cho thấy điều này.
Thực tế là một nhóm ba nhà nghiên cứu bảo mật đã xác định mục tiêu, nghiên cứu lỗ hổng, xây dựng chuỗi khai thác và sử dụng Claude như một công cụ hỗ trợ phát triển mã.
Chính Hacktron cũng nhấn mạnh rằng đây không phải trường hợp AI hoàn toàn tự chủ tiến hành một cuộc tấn công mà không có con người tham gia.
Điểm đáng lo nằm ở một vấn đề khác: AI có thể làm giảm thời gian, chi phí và mức độ chuyên môn cần thiết để thực hiện một số công việc vốn trước đây rất khó.
Vì sao AI có thể làm thay đổi an ninh mạng?
AI tạo sinh đang chuyển từ vai trò chatbot sang các AI agent có khả năng thực hiện nhiều nhiệm vụ liên tiếp như viết phần mềm, tìm kiếm thông tin, phân tích dữ liệu và tương tác với các dịch vụ bên ngoài.
Khi một AI agent được cấp quyền truy cập GitHub, email, lưu trữ đám mây hoặc hệ thống doanh nghiệp, nguy cơ không còn nằm riêng ở bản thân mô hình.
Vấn đề nằm ở chuỗi quyền hạn mà mô hình có thể sử dụng.
Một tài khoản bị xâm nhập có thể trở thành điểm trung gian để tiếp cận các hệ thống khác nếu doanh nghiệp kết nối quá nhiều dịch vụ với cùng một danh tính.
Vụ Hacktron – OpenAI cho thấy chính xác kiểu rủi ro này: một lỗ hổng ở hệ thống xử lý hình ảnh dẫn tới máy chủ diễn đàn, sau đó kết hợp với vấn đề xác thực, tiếp cận tài khoản nhân viên, rồi từ tài khoản đó chạm tới hệ thống phát triển phần mềm nội bộ.
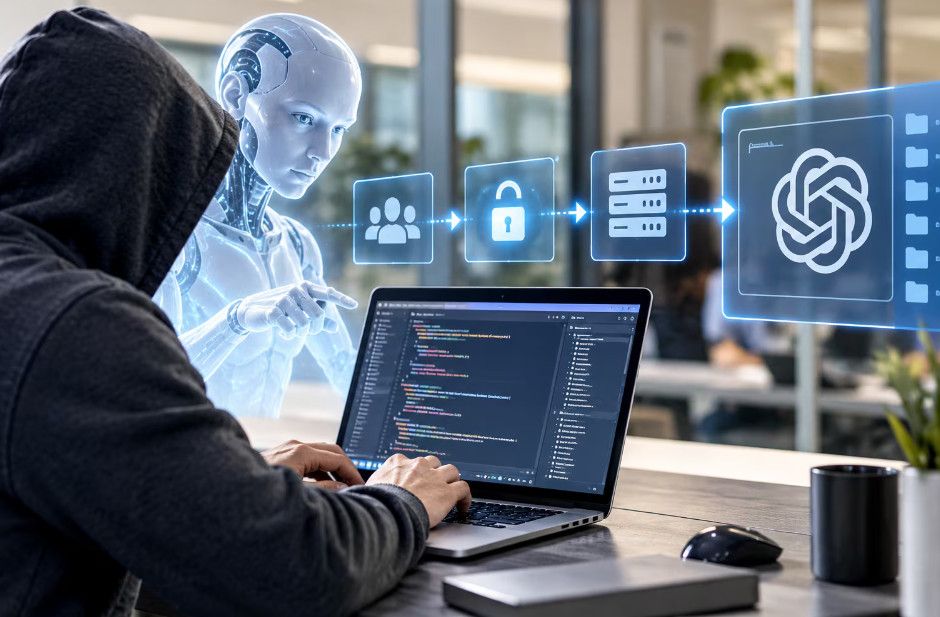
Có thể hình dung chuỗi rủi ro theo cách đơn giản:
Tệp hình ảnh → hệ thống xử lý ảnh → diễn đàn → xác thực → tài khoản nhân viên → Codex → GitHub → kho mã nội bộ.
Không một mắt xích riêng lẻ nào nhất thiết phải là “toàn bộ cuộc tấn công”. Rủi ro xuất hiện khi nhiều mắt xích được nối lại với nhau.
Các công ty AI cần thay đổi cách bảo vệ hệ thống?
Vụ việc đặt ra một số câu hỏi quan trọng đối với các công ty đang triển khai AI agent.
Thứ nhất là nguyên tắc quyền tối thiểu. Một AI agent chỉ nên được cấp những quyền thực sự cần thiết cho nhiệm vụ của nó.
Thứ hai là tách biệt danh tính. Không nên để một tài khoản có quyền truy cập đồng thời vào quá nhiều hệ thống quan trọng nếu không cần thiết.
Thứ ba là giám sát hoạt động của AI agent. Những hành động bất thường như tạo pull request, truy cập kho mã hoặc thay đổi cấu hình cần có cơ chế phát hiện và kiểm soát.
Thứ tư là sandboxing, đặc biệt với những thành phần có khả năng xử lý dữ liệu không đáng tin cậy như hình ảnh, tệp tải lên và nội dung do người dùng tạo.
Cuối cùng là việc thường xuyên kiểm tra các phần mềm bên thứ ba. Một hệ thống doanh nghiệp có thể được bảo vệ rất tốt nhưng vẫn trở nên dễ tổn thương nếu một thành phần phụ trợ chưa được cập nhật.
Vụ việc nói gì về tương lai của AI và hacker?
Một trong những cảnh báo lớn nhất từ nghiên cứu Hacktron là khoảng cách giữa người tấn công và người phòng thủ có thể thay đổi nhanh chóng khi AI ngày càng mạnh.
Trong quá khứ, một hacker muốn phát triển exploit phức tạp cần hiểu sâu về hệ điều hành, bộ nhớ, trình biên dịch, thư viện, giao thức mạng và cơ chế bảo mật.
AI không loại bỏ hoàn toàn những kiến thức đó, nhưng có thể hỗ trợ quá trình nghiên cứu, giải thích lỗi, viết mã và thử nghiệm nhiều hướng tiếp cận nhanh hơn.
Điều này tạo ra một nghịch lý.
AI vừa có thể trở thành công cụ tấn công mạnh hơn, vừa có thể trở thành công cụ phòng thủ mạnh hơn.
Các chuyên gia bảo mật có thể sử dụng AI để rà quét mã nguồn, tìm lỗi, phân tích log, phát hiện hành vi bất thường và tự động hóa phản ứng sự cố.
Do đó, vấn đề không chỉ là “AI có nguy hiểm hay không”, mà là ai có quyền sử dụng AI, AI được cấp quyền gì và hệ thống xung quanh nó được thiết kế ra sao.
OpenAI cũng đang đối mặt với bài toán AI agent
Vụ Hacktron xuất hiện trong bối cảnh các phòng thí nghiệm AI ngày càng mở rộng khả năng của các tác nhân AI.
Khi AI có thể trực tiếp sử dụng công cụ bên ngoài, khả năng của nó tăng lên đáng kể nhưng đồng thời bề mặt tấn công cũng mở rộng.
Một chatbot chỉ trả lời văn bản có phạm vi tác động tương đối giới hạn. Một agent có thể đọc email, viết code, truy cập GitHub và thực hiện các tác vụ thay người dùng lại có khả năng tạo ra hậu quả lớn hơn nếu tài khoản hoặc quyền truy cập bị kiểm soát.
Đây cũng là lý do các công ty AI đang tăng cường kiểm soát đối với hệ thống nghiên cứu, tài khoản nhân viên, quyền truy cập vào cơ sở hạ tầng và các tài sản có giá trị cao như trọng số mô hình.
Vụ việc Hacktron sử dụng Claude để tiếp cận hệ thống của OpenAI là một ví dụ đáng chú ý về sự thay đổi nhanh chóng của an ninh mạng trong thời đại AI.
Trong chưa đầy 72 giờ, ba nhà nghiên cứu đã kết hợp nhiều điểm yếu để đi từ một hệ thống diễn đàn cộng đồng đến tài khoản ChatGPT và Codex của nhân viên, sau đó chứng minh khả năng tương tác với kho mã nội bộ bằng một pull request. Điều quan trọng là nhóm thực hiện nghiên cứu trong bối cảnh bug bounty, báo cáo lỗ hổng và không tiếp tục truy cập dữ liệu bí mật.
Câu chuyện cũng cho thấy một xu hướng lớn hơn: AI đang làm thay đổi cả tốc độ tấn công lẫn tốc độ phòng thủ trong an ninh mạng.
Khi các mô hình AI ngày càng mạnh và AI agent được trao nhiều quyền hơn, doanh nghiệp sẽ phải chú trọng không chỉ đến việc bảo vệ máy chủ và phần mềm mà còn phải kiểm soát danh tính, quyền truy cập, các kết nối giữa dịch vụ và những hành động mà AI có thể tự động thực hiện.
Và trong tương lai, câu hỏi quan trọng có thể không còn đơn giản là “AI có thể hack được không?”, mà là một AI được kết nối với bao nhiêu hệ thống, được cấp bao nhiêu quyền và con người có thể kiểm soát những quyền đó đến đâu.
Câu hỏi về hacker mũ trắng
1. Có phải OpenAI thực sự bị hacker đánh cắp mã nguồn?
Không có bằng chứng trong thông tin được công bố rằng nhóm Hacktron đã tải xuống hoặc đọc mã nguồn bí mật. Nhóm cho biết họ chủ động dừng thử nghiệm sau khi sử dụng tài khoản Codex bị chiếm quyền để tạo một pull request vô hại nhằm chứng minh quyền truy cập.
2. Claude có tự mình thực hiện cuộc tấn công không?
Không. Ba nhà nghiên cứu Hacktron là những người tiến hành nghiên cứu và điều phối quá trình. Claude được sử dụng để hỗ trợ một phần công việc phát triển mã khai thác. Đây là một cuộc nghiên cứu bảo mật có con người tham gia, không phải một AI tự quyết định tấn công OpenAI.
3. Vì sao Claude Opus 5 được nhắc đến nhiều trong vụ việc?
Theo Hacktron, phiên bản Claude trước đó gặp khó khăn khi tạo exploit hoạt động, trong khi Opus 5 có thể hỗ trợ tạo mã khai thác hiệu quả hơn trong vòng vài giờ.
4. OpenAI có biết về lỗ hổng này không?
Có. Hacktron cho biết nhóm đã báo cáo các vấn đề cho OpenAI và Discourse. OpenAI sau đó khắc phục vấn đề liên quan và trao khoản bug bounty 6.500 USD.
5. Điều nguy hiểm nhất trong vụ việc là gì?
Không nhất thiết là bản thân lỗ hổng hình ảnh. Điều đáng chú ý hơn là cách nhiều lỗ hổng và quyền truy cập có thể được nối thành một chuỗi. Một điểm yếu nhỏ ở hệ thống bên ngoài, nếu kết hợp với lỗi xác thực và tài khoản có nhiều quyền, có thể tạo ra tác động lớn hơn nhiều.
6. Vụ việc có đồng nghĩa AI đang khiến mọi công ty dễ bị hack hơn?
Không thể kết luận đơn giản như vậy. Tuy nhiên, nghiên cứu này cho thấy AI có thể hỗ trợ tăng tốc một số công đoạn trong nghiên cứu và khai thác lỗ hổng. Đồng thời, chính AI cũng có thể được sử dụng để phát hiện và khắc phục lỗ hổng nhanh hơn.