Vụ tấn công Nikke phơi bày nguy cơ an ninh mới đối với ngành game
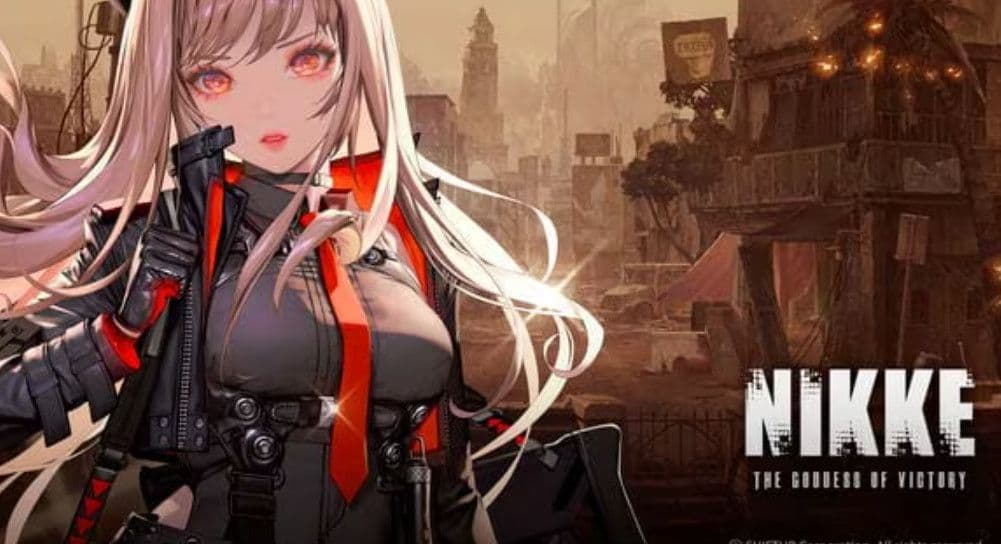
Một vụ tấn công mạng nhắm vào trình khởi chạy phiên bản PC của trò chơi Nikke đang khiến ngành công nghiệp game lo ngại về nguy cơ các cuộc tấn công tương tự tiếp tục lan rộng. Điều đáng chú ý là mục tiêu của tin tặc dường như không chỉ dừng lại ở tài khoản người chơi hay dữ liệu cá nhân, mà còn hướng đến thông tin đăng nhập của các công cụ phát triển phần mềm.
Sau khi sự việc được phát hiện, nhiều công ty game lớn tại Hàn Quốc và các thị trường liên quan đã bắt đầu tiến hành kiểm tra an ninh nội bộ. Mối lo ngại tập trung vào khả năng máy tính cá nhân của các nhà phát triển bị biến thành bàn đạp để xâm nhập mạng lưới nội bộ của doanh nghiệp.
Theo thông tin được Level Infinite, đơn vị thuộc Tencent phụ trách dịch vụ Nikke Global, công bố ngày 5, kẻ tấn công đã chiếm quyền kiểm soát tên miền được sử dụng cho dịch vụ trò chơi vào ngày 27/9. Sau đó, chúng chỉnh sửa bốn tệp kịch bản thuộc hệ thống phân phối nội dung (CDN) chính thức mà trình khởi chạy game tải xuống.
Đây là một phương thức tấn công đáng chú ý bởi người dùng có thể vô tình tiếp nhận mã độc thông qua một thành phần được phân phối từ hạ tầng mà họ vốn tin tưởng. Thay vì trực tiếp tấn công từng máy tính của người chơi, tin tặc lợi dụng hệ thống phân phối nội dung để đưa phần mềm độc hại đến thiết bị mục tiêu.
Vụ việc cho thấy rủi ro an ninh mạng trong ngành game đang ngày càng phức tạp. Một lỗ hổng tại hệ thống phân phối có thể tạo ra hậu quả vượt xa phạm vi của một trò chơi đơn lẻ, đặc biệt khi phần mềm độc hại được thiết kế để thu thập thông tin phục vụ những cuộc tấn công tiếp theo.
Mã độc Nikke có khả năng đánh cắp mật khẩu, cookie và dữ liệu ví tiền điện tử
Theo những thông tin được công bố, phần mềm độc hại xuất hiện trong vụ việc Nikke được trang bị khả năng điều khiển từ xa và thu thập nhiều loại dữ liệu nhạy cảm trên máy tính bị nhiễm.
Trước hết, mã độc có thể trích xuất thông tin đăng nhập Nikke được lưu trữ trong trình khởi chạy trò chơi. Ngoài ra, nó còn có khả năng thu thập mật khẩu và cookie được lưu trong trình duyệt.
Đây là những dữ liệu có giá trị đối với tin tặc. Mật khẩu có thể được sử dụng để truy cập trái phép vào các tài khoản trực tuyến, trong khi cookie có nguy cơ bị khai thác để chiếm quyền sử dụng những phiên đăng nhập còn hiệu lực, tùy thuộc vào cơ chế bảo vệ của từng dịch vụ.
Đáng chú ý hơn, phần mềm độc hại còn được thiết kế để thu thập dữ liệu từ 28 loại ví tài sản ảo.
Điều này mở rộng phạm vi rủi ro từ ngành game sang lĩnh vực tài sản số. Những người sử dụng ví tiền điện tử trên cùng thiết bị với trình khởi chạy game có thể phải đối mặt với nguy cơ lộ thông tin liên quan đến hoạt động quản lý tài sản.
Tuy nhiên, điểm khiến giới chuyên môn đặc biệt quan tâm không nằm ở dữ liệu tài khoản người chơi mà là khả năng thu thập thông tin xác thực dành cho các công cụ phát triển.
Theo thông tin được công bố, mã độc tìm kiếm 264 đường dẫn tệp có thể chứa thông tin đăng nhập và khóa truy cập của những công cụ phục vụ hoạt động phát triển phần mềm.
Trong số đó có các thông tin nhạy cảm như:
- Khóa truy cập Amazon Web Services (AWS).
- Mã thông báo GitHub.
- Thông tin xác thực của các công cụ phát triển.
- Mật khẩu và dữ liệu đăng nhập được lưu trữ trên máy tính cá nhân.
Những dữ liệu này có giá trị lớn hơn nhiều so với một tài khoản trò chơi thông thường. Nếu bị đánh cắp và chưa được bảo vệ bằng các lớp kiểm soát phù hợp, chúng có thể tạo điều kiện để kẻ tấn công tiếp cận các tài nguyên phát triển, kho mã nguồn hoặc hạ tầng đám mây của doanh nghiệp.
Đây là lý do vụ việc được đánh giá có dấu hiệu của một cuộc tấn công nhiều giai đoạn, trong đó máy tính cá nhân của nhà phát triển có thể trở thành điểm khởi đầu để tìm cách xâm nhập hệ thống nội bộ.
Vì sao khóa AWS và mã GitHub trở thành mục tiêu quan trọng?
Trong hoạt động phát triển game hiện đại, các công ty thường sử dụng nhiều dịch vụ đám mây và nền tảng quản lý mã nguồn để xây dựng, thử nghiệm và vận hành sản phẩm.
AWS có thể được sử dụng để lưu trữ dữ liệu, vận hành máy chủ và cung cấp hạ tầng cho trò chơi. Trong khi đó, GitHub hỗ trợ các nhóm phát triển quản lý mã nguồn, phối hợp công việc và kiểm soát quá trình cập nhật phần mềm.
Vì vậy, thông tin xác thực của những hệ thống này được xem là tài sản đặc biệt nhạy cảm.
Nếu một khóa truy cập đám mây bị lộ, mức độ thiệt hại phụ thuộc vào quyền hạn được cấp cho khóa đó. Trong trường hợp quyền truy cập quá rộng, kẻ tấn công có thể tìm cách tiếp cận tài nguyên nội bộ, dữ liệu hoặc các dịch vụ đang vận hành.
Tương tự, mã thông báo GitHub bị đánh cắp có thể tạo điều kiện truy cập vào những kho mã nguồn mà tài khoản hoặc mã thông báo đó được phép sử dụng.
Điều đáng lo ngại là nhà phát triển thường phải làm việc với nhiều công cụ khác nhau trên cùng một máy tính. Những thông tin xác thực phục vụ công việc đôi khi được lưu trữ trong tệp cấu hình, biến môi trường hoặc các thư mục dự án.
Nếu thiết bị bị nhiễm mã độc, những dữ liệu này có thể trở thành mục tiêu thu thập.
Do đó, việc nhắm vào máy tính của nhà phát triển có thể mang lại cho tin tặc cơ hội tiếp cận sâu hơn vào hệ sinh thái công nghệ của doanh nghiệp.
Đây cũng là lý do các công ty game không thể chỉ tập trung bảo vệ máy chủ chính hoặc cơ sở dữ liệu khách hàng. Máy tính nhân viên, hệ thống quản lý mã nguồn, khóa truy cập đám mây và hạ tầng phân phối nội dung đều cần được xem là những thành phần quan trọng trong chiến lược an ninh.
Tin đồn toàn bộ game của Tencent bị tấn công chưa có bằng chứng
Sau khi vụ việc Nikke được công bố, một số thông tin lan truyền trên cộng đồng quốc tế cho rằng toàn bộ trò chơi thuộc Tencent đã bị tấn công mạng.
Tuy nhiên, theo thông tin được đề cập trong báo cáo, nhận định này bắt nguồn từ một bài đăng ẩn danh duy nhất và chưa có bằng chứng xác thực.
Mặc dù hệ thống CDN liên quan cũng cung cấp nội dung cho những trang web khác của Level Infinite, hiện chưa có bằng chứng cho thấy các dịch vụ đó đã bị can thiệp tương tự.
Một vấn đề khác vẫn chưa được làm rõ là cách thức tin tặc có được quyền ghi và chỉnh sửa dữ liệu trên hệ thống CDN.
Đây là chi tiết quan trọng trong quá trình điều tra bởi việc xác định chính xác điểm xâm nhập ban đầu có thể giúp doanh nghiệp đánh giá phạm vi ảnh hưởng và ngăn chặn những cuộc tấn công tiếp theo.
Vì vậy, cần phân biệt giữa sự cố đã được công bố và những suy đoán lan truyền trên mạng xã hội. Chưa có cơ sở để kết luận toàn bộ hệ sinh thái game của Tencent đều bị xâm nhập chỉ từ sự cố liên quan đến Nikke.
Sega và Capcom cũng ghi nhận những sự cố an ninh nghiêm trọng
Vụ việc Nikke không phải sự cố an ninh mạng duy nhất gần đây liên quan đến ngành công nghiệp game.
Trong cùng giai đoạn, Sega và Capcom cũng ghi nhận những vụ truy cập trái phép vào hệ thống của mình, khiến mối lo ngại về an toàn thông tin trong toàn ngành gia tăng.
Sega Fave phải tạm dừng nhiều dịch vụ game thùng
Ngày 2, Sega Fave, công ty con chuyên về lĩnh vực game thùng của Sega, thông báo một số máy chủ liên quan đến mạng lưới game thùng ALL.Net và dịch vụ xác thực thẻ Aime đã bị bên thứ ba truy cập trái phép.
Sự cố buộc đơn vị này phải tạm ngừng hoạt động bảy dịch vụ, bao gồm cả chức năng chơi trực tuyến, bắt đầu từ 15 giờ ngày 1.
Ảnh hưởng không chỉ giới hạn trong hệ thống của Sega mà còn lan sang tám trò chơi của Bandai Namco, trong đó có những sản phẩm quen thuộc như Taiko no Tatsujin và Mario Kart Arcade GP DX.
Đây là ví dụ cho thấy hệ thống kết nối trực tuyến giữa các nhà phát hành và nhà cung cấp dịch vụ có thể khiến sự cố tại một mắt xích ảnh hưởng đến nhiều sản phẩm khác.
Trong ngành game thùng, các dịch vụ xác thực tài khoản, thẻ người chơi và kết nối trực tuyến đóng vai trò quan trọng đối với trải nghiệm sử dụng. Khi máy chủ gặp sự cố, hoạt động của nhiều trò chơi có thể bị gián đoạn dù bản thân phần mềm game không nhất thiết bị xâm nhập.
Capcom xác nhận hơn 11,7 triệu bản ghi bị xâm phạm
Một sự cố khác được phát hiện tại Capcom vào ngày 19 tháng trước.
Công ty cho biết đã phát hiện hoạt động truy cập trái phép vào tài khoản tích hợp Capcom ID và tiến hành khóa tài khoản ngay trong ngày.
Tuy nhiên, quy mô dữ liệu bị ảnh hưởng được cho là rất đáng chú ý.
Theo thông tin được công bố, tổng cộng 11.774.247 bản ghi đã bị xâm phạm. Những dữ liệu này bao gồm địa chỉ email, ngày tạo tài khoản, thời gian đăng nhập gần nhất, số lần đăng nhập và địa chỉ IP.
Đây là những thông tin có thể được sử dụng để xây dựng hồ sơ về hoạt động của người dùng, phục vụ các hình thức lừa đảo trực tuyến hoặc những cuộc tấn công có chủ đích khác.
Dù loại dữ liệu được đề cập không đồng nghĩa với việc toàn bộ mật khẩu hay thông tin thanh toán đều bị đánh cắp, quy mô hơn 11,7 triệu bản ghi vẫn cho thấy mức độ nghiêm trọng của sự cố đối với hệ thống quản lý tài khoản.
Ngành game đang bước vào giai đoạn tăng cường kiểm tra an ninh nội bộ
Một quan chức trong ngành công nghiệp game nhận định vụ việc Nikke đang được đặc biệt quan tâm vì có dấu hiệu tin tặc nhắm vào máy tính của các nhà phát triển nhằm tìm cách xâm nhập mạng lưới nội bộ doanh nghiệp.
Theo vị này, các công ty game đang trong tình trạng cảnh giác cao và tiến hành kiểm tra an ninh.
Điều khiến vụ việc trở nên đáng chú ý là phương thức tấn công có thể vượt qua ranh giới bảo vệ truyền thống giữa người chơi và nhà phát triển.
Trong nhiều năm, các công ty game thường tập trung vào việc bảo vệ máy chủ trò chơi, tài khoản người dùng và dữ liệu thanh toán. Tuy nhiên, nếu máy tính của nhân viên phát triển trở thành mục tiêu, tin tặc có thể tìm cách tiếp cận những tài nguyên quan trọng hơn nằm phía sau hệ thống vận hành.
Một cuộc tấn công như vậy có thể bắt đầu từ thiết bị cá nhân, sau đó chuyển sang thu thập thông tin xác thực, tìm kiếm quyền truy cập và mở rộng phạm vi xâm nhập nếu các lớp bảo vệ tiếp theo không đủ hiệu quả.
Vì thế, các công ty cần xem xét lại nhiều khía cạnh trong hệ thống bảo mật, bao gồm quản lý quyền truy cập, bảo vệ khóa API, kiểm soát thiết bị nhân viên và giám sát những thay đổi bất thường trên hạ tầng phân phối nội dung.
Đối với những dịch vụ có lượng người dùng lớn, việc kiểm tra tính toàn vẹn của các tệp được phân phối qua CDN cũng đặc biệt quan trọng. Một thành phần hợp pháp bị chỉnh sửa có thể trở thành con đường phát tán mã độc đến nhiều thiết bị.
Những rủi ro nào có thể tiếp tục xuất hiện trong ngành game?
Từ các sự cố liên quan đến Nikke, Sega và Capcom, có thể nhận thấy ngành game đang phải đối mặt với nhiều nhóm rủi ro khác nhau.
Thứ nhất là nguy cơ tấn công chuỗi cung ứng phần mềm. Tin tặc có thể nhắm vào nhà cung cấp dịch vụ, hệ thống cập nhật hoặc nền tảng phân phối nội dung thay vì trực tiếp tấn công người dùng cuối.
Thứ hai là nguy cơ đánh cắp thông tin xác thực của nhân viên. Máy tính của nhà phát triển có thể lưu trữ nhiều dữ liệu quan trọng, bao gồm khóa truy cập đám mây và mã thông báo quản lý mã nguồn.
Thứ ba là nguy cơ rò rỉ dữ liệu người dùng. Những thông tin như email, địa chỉ IP và lịch sử đăng nhập có thể bị khai thác cho các hoạt động lừa đảo hoặc tấn công tài khoản.
Thứ tư là nguy cơ gián đoạn dịch vụ. Khi máy chủ xác thực hoặc hệ thống kết nối trực tuyến bị xâm nhập, nhiều trò chơi và dịch vụ liên quan có thể phải tạm ngừng hoạt động.
Điểm chung của các nguy cơ này là mức độ liên kết ngày càng cao giữa các thành phần trong hệ sinh thái game. Một sự cố tại một dịch vụ không nhất thiết chỉ ảnh hưởng đến một trò chơi hoặc một doanh nghiệp.
Máy tính của nhà phát triển đang trở thành mắt xích an ninh quan trọng
Vụ tấn công mạng Nikke cho thấy những cuộc tấn công nhắm vào ngành game đang có dấu hiệu chuyển từ mục tiêu đánh cắp tài khoản người chơi sang tìm kiếm thông tin xác thực có giá trị cao hơn trong hệ thống phát triển.
Việc mã độc có khả năng thu thập khóa AWS, mã thông báo GitHub và dữ liệu từ nhiều loại ví tài sản số khiến sự cố trở nên đáng chú ý hơn một vụ phát tán phần mềm độc hại thông thường.
Trong khi đó, những sự cố tại Sega Fave và Capcom cho thấy các công ty game đang phải đối mặt với nhiều dạng rủi ro an ninh khác nhau, từ truy cập máy chủ trái phép đến xâm phạm dữ liệu tài khoản quy mô lớn.
Dù chưa có bằng chứng xác nhận toàn bộ các dịch vụ thuộc Tencent bị tấn công, vụ việc vẫn là lời cảnh báo đối với toàn ngành.
Trong môi trường phát triển game ngày càng phụ thuộc vào dịch vụ đám mây, kho mã nguồn và hệ thống phân phối nội dung, bảo vệ máy tính của nhà phát triển không còn là nhiệm vụ phụ. Đây có thể là một trong những tuyến phòng thủ quan trọng nhất để ngăn chặn tin tặc tiếp cận hệ thống cốt lõi của doanh nghiệp.
Thông tin phục vụ mục đích tham khảo, không thay thế khuyến nghị bảo mật hoặc thông báo chính thức từ các nhà phát hành.
Câu hỏi về vụ tấn công mạng Nikke
1. Vụ tấn công mạng Nikke xảy ra như thế nào?
Theo thông tin được Level Infinite công bố, tin tặc đã chiếm quyền kiểm soát tên miền sử dụng cho dịch vụ trò chơi vào ngày 27/9, sau đó chỉnh sửa bốn tệp kịch bản trên hệ thống CDN chính thức mà trình khởi chạy game tải xuống.
2. Mã độc trong vụ Nikke có thể đánh cắp những dữ liệu nào?
Mã độc có khả năng thu thập thông tin đăng nhập Nikke, mật khẩu và cookie trình duyệt, dữ liệu từ 28 loại ví tài sản ảo, đồng thời tìm kiếm 264 đường dẫn tệp có thể chứa thông tin xác thực dành cho công cụ phát triển.
3. Vì sao tin tặc nhắm đến khóa AWS và mã GitHub?
Đây là những thông tin xác thực có thể được sử dụng để truy cập tài nguyên đám mây và kho mã nguồn. Nếu quyền truy cập bị lạm dụng, kẻ tấn công có thể tìm cách mở rộng phạm vi xâm nhập vào hệ thống nội bộ của doanh nghiệp.
4. Có phải toàn bộ trò chơi của Tencent đều bị hack?
Chưa có bằng chứng xác nhận điều này. Thông tin cho rằng toàn bộ game của Tencent bị tấn công được cho là bắt nguồn từ một bài đăng ẩn danh và chưa được xác thực.
5. Sega và Capcom gặp sự cố gì?
Sega Fave thông báo một số máy chủ liên quan đến ALL.Net và Aime bị truy cập trái phép, khiến bảy dịch vụ phải tạm ngừng. Trong khi đó, Capcom ghi nhận sự cố truy cập trái phép vào Capcom ID, với hơn 11,7 triệu bản ghi bị xâm phạm theo thông tin công bố.
6. Người chơi Nikke có cần lo ngại về tài khoản cá nhân không?
Có lý do để thận trọng vì thông tin đăng nhập và dữ liệu trình duyệt nằm trong số những mục tiêu thu thập của mã độc. Người dùng nên theo dõi thông báo chính thức từ nhà phát hành, kiểm tra thiết bị và tài khoản, đồng thời thay đổi thông tin đăng nhập nếu có dấu hiệu bị ảnh hưởng.
7. Các công ty game cần làm gì để hạn chế nguy cơ tương tự?
Các biện pháp quan trọng gồm bảo vệ thiết bị của nhân viên, quản lý chặt khóa truy cập AWS và mã thông báo GitHub, giới hạn quyền truy cập, giám sát thay đổi trên CDN và kiểm tra tính toàn vẹn của phần mềm trước khi phân phối.
Theo dõi các diễn biến mới về an ninh mạng, trí tuệ nhân tạo, công nghệ, tài chính và kinh tế toàn cầu. Khám phá những phân tích chuyên sâu cùng các xu hướng đang định hình thị trường tại Điểm Tin Nhanh.
Đọc tin mới tại Điểm Tin Nhanh