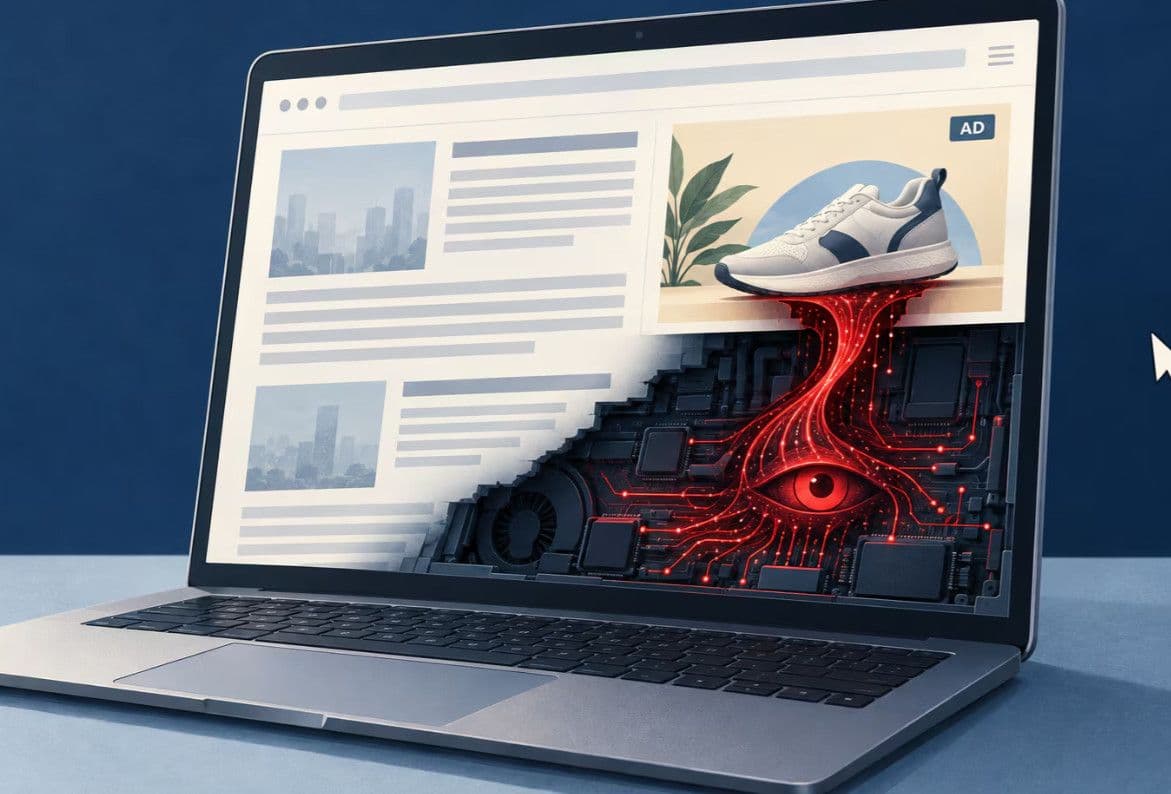
Trí tuệ nhân tạo đang tạo ra một thay đổi đáng chú ý trong lĩnh vực an ninh mạng tại Hàn Quốc. Tuy nhiên, theo phân tích mới của SK Shields, nguy cơ lớn nhất không nhất thiết đến từ những kỹ thuật tấn công hoàn toàn mới mà nằm ở việc AI có thể tự động hóa, tăng tốc và mở rộng quy mô những phương thức tấn công vốn đã tồn tại.
Trong một báo cáo được công bố ngày 8 với tiêu đề “Hướng dẫn phân tích và ứng phó với các sự cố nhắm vào Shadow IT trong kỷ nguyên tấn công tự động bằng AI”, tổ chức EQST của SK Shields đã phân tích hoạt động của công cụ tấn công AI được biết đến với tên ARTEX, đồng thời chỉ ra những điểm yếu trong hệ thống CNTT của các tổ chức tài chính.
Đáng chú ý, các cuộc tấn công được phân tích không tập trung trước tiên vào hệ thống giao dịch tài chính cốt lõi. Thay vào đó, tin tặc tìm kiếm những hệ thống bên ngoài, API và tài sản CNTT nằm ngoài phạm vi giám sát chặt chẽ của doanh nghiệp.
Đây chính là “điểm mù” mà AI có thể biến thành một cánh cửa nguy hiểm.
AI không nhất thiết tạo ra lỗ hổng mới, nhưng làm cuộc tấn công nhanh hơn
Một trong những kết luận quan trọng nhất của SK Shields là AI đang đóng vai trò như một công cụ khuếch đại năng lực tấn công.
Theo phân tích của tổ chức này, các quy trình như trinh sát, tìm kiếm tài sản trên internet, xác định lỗ hổng, kiểm tra xác thực và đánh giá quyền truy cập vốn đã tồn tại trong hoạt động tấn công mạng.
Điểm khác biệt là AI có thể tự động hóa một phần đáng kể những công việc đó.
Thay vì phải thực hiện thủ công từng bước, công cụ tấn công có khả năng sử dụng kết quả từ một bước để quyết định mục tiêu tiếp theo. Điều này giúp quá trình khám phá và mở rộng đường tấn công diễn ra nhanh hơn.
SK Shields đánh giá rằng cấu trúc này có thể tự động hóa các bước trinh sát, tìm kiếm lỗ hổng và xác minh của kẻ tấn công, từ đó làm tăng đáng kể tốc độ và phạm vi của một chiến dịch tấn công.
Điều này dẫn tới một thay đổi quan trọng trong cách các doanh nghiệp cần nhìn nhận về AI trong an ninh mạng.
Rủi ro không nhất thiết nằm ở việc AI “phát minh” ra một phương thức xâm nhập chưa từng xuất hiện. Nguy cơ có thể lớn hơn khi những kỹ thuật quen thuộc được thực hiện nhanh hơn, trên nhiều mục tiêu hơn và với ít sự can thiệp thủ công hơn.
ARTEX tự động hóa quá trình tìm kiếm mục tiêu
Theo báo cáo của SK Shields, ARTEX là một nền tảng kiểm thử xâm nhập tự động mã nguồn mở có khả năng sử dụng AI để tự động hóa những quy trình trước đây thường cần con người thực hiện.
Một trong những đặc điểm đáng chú ý của công cụ này là khả năng lựa chọn mục tiêu tiếp theo dựa trên kết quả thu được từ các bước trước.
Ví dụ, sau khi phát hiện một dịch vụ hoặc API có khả năng tiếp xúc với internet, hệ thống có thể tiếp tục phân tích thông tin phản hồi để xác định bước khám phá tiếp theo.
Cấu trúc này khiến quá trình tấn công có tính thích ứng cao hơn.
Theo đánh giá của SK Shields, dựa trên những thông tin hiện có và kết quả phân tích công cụ, có khả năng những kẻ tấn công đã sử dụng các công cụ kiểm thử xâm nhập dựa trên AI công khai để tìm kiếm các dịch vụ và API tiếp xúc với internet của nhiều tổ chức tài chính.
Các hoạt động được cho là thực hiện thông qua các máy chủ riêng ảo (VPS) đặt tại nhiều quốc gia.
Điều đáng chú ý ở đây là phạm vi mục tiêu.
Nếu một công cụ tự động có thể đồng thời quét, phân tích và phân loại tài sản của nhiều tổ chức, chi phí về thời gian và nhân lực của kẻ tấn công sẽ giảm xuống đáng kể.
Tin tặc không nhất thiết nhắm vào hệ thống tài chính cốt lõi
Một phát hiện đáng chú ý khác là các hệ thống được nhắm mục tiêu không nhất thiết phải là hệ thống giao dịch tài chính quan trọng nhất.
Trong vụ xâm nhập hệ thống tài chính được phân tích, tin tặc ưu tiên những hệ thống tiếp xúc với bên ngoài nhưng nằm ở các khu vực có thể tồn tại khoảng trống trong quản lý.
Các ví dụ được đề cập bao gồm:
- Hệ thống tư vấn cho vay.
- Dịch vụ hỗ trợ nhân viên.
- Nền tảng hỗ trợ bán hàng.
- Các tài sản và API được kết nối với internet.
- Những hệ thống không thuộc nhóm hạ tầng cốt lõi nhưng vẫn có khả năng truy cập dữ liệu hoặc logic nghiệp vụ.
Đây là một điểm rất quan trọng.
Một doanh nghiệp có thể dành nguồn lực lớn để bảo vệ hệ thống giao dịch, cơ sở dữ liệu trọng yếu và các máy chủ quan trọng, nhưng vẫn bỏ sót một API cũ hoặc một nền tảng phụ trợ được triển khai nhiều năm trước.
Đối với kẻ tấn công, tài sản bị bỏ quên đôi khi có thể trở thành điểm khởi đầu thuận lợi hơn so với việc cố gắng xuyên thủng hệ thống bảo mật trung tâm.
Shadow IT trở thành “điểm mù” mới
SK Shields xác định Shadow IT là một trong những điểm khởi đầu quan trọng của kiểu tấn công được AI tự động hóa.
Shadow IT có thể hiểu là những tài sản CNTT, dịch vụ hoặc hệ thống đang hoạt động nhưng nằm ngoài danh sách quản lý hoặc phạm vi kiểm soát đầy đủ của bộ phận an ninh doanh nghiệp.
Đó không chỉ là những tài sản mà tổ chức hoàn toàn không biết tới.
Một hệ thống có thể đã được biết đến nhưng bị bỏ quên do mức độ ưu tiên quản lý thấp, không còn thuộc dự án trọng điểm hoặc chưa được cập nhật đầy đủ.
Chính những tài sản này có thể tạo ra “điểm mù” trong bức tranh an ninh tổng thể.
Khi kẻ tấn công sử dụng phương pháp thủ công, việc tìm kiếm những tài sản như vậy trên quy mô lớn có thể mất nhiều thời gian.
Nhưng với công cụ tự động dựa trên AI, quá trình này có thể được thực hiện nhanh hơn và trên phạm vi rộng hơn.
Đó là lý do SK Shields cho rằng bản chất của các cuộc tấn công AI hiện nay không nhất thiết nằm ở việc phát hiện lỗ hổng mới mà ở khả năng tìm kiếm và khai thác nhanh hơn những tài sản chưa được quản lý đầy đủ.
API trở thành mục tiêu đặc biệt nhạy cảm
Trong bức tranh này, API là một trong những khu vực được SK Shields đặc biệt lưu ý.
API đóng vai trò kết nối giữa các ứng dụng, dịch vụ và hệ thống. Trong nhiều doanh nghiệp tài chính, API có thể liên quan trực tiếp tới logic nghiệp vụ và đường dẫn truy cập dữ liệu.
Nếu một API được cấu hình không đúng, kiểm soát quyền hạn chưa chặt chẽ hoặc không được giám sát đầy đủ, nó có thể trở thành một điểm yếu đáng chú ý.
Theo SK Shields, việc sử dụng AI để phân tích API có thể giúp kẻ tấn công thực hiện các truy vấn hàng loạt, kiểm tra quyền truy cập và phát hiện những phản hồi bất thường hiệu quả hơn.
Một quy trình vốn yêu cầu chuyên gia phải quan sát và phân tích từng phản hồi có thể được tự động hóa ở quy mô lớn hơn.
Điều này đặc biệt đáng lo đối với lĩnh vực tài chính, nơi API thường liên kết với nhiều dịch vụ và dữ liệu có giá trị cao.
Chuỗi tấn công vẫn dựa trên những phương thức quen thuộc
Mặc dù có sự tham gia của AI, SK Shields cho biết các giai đoạn tấn công được phát hiện vẫn dựa trên nhiều phương thức truyền thống.
Chuỗi hoạt động được mô tả bao gồm việc tìm kiếm các tài sản bị phơi nhiễm trên internet, xác định những điểm yếu liên quan đến xác thực và quyền truy cập, thực hiện các truy vấn hàng loạt, tìm cách vượt qua biện pháp kiểm soát và mở rộng sang những tổ chức khác.
Điểm mới nằm ở khả năng tự động hóa.
AI có thể giúp rút ngắn thời gian giữa các giai đoạn, đồng thời xử lý nhiều mục tiêu hơn.
Nói cách khác, AI không nhất thiết thay đổi hoàn toàn “bản đồ” của cuộc tấn công. Nó có thể khiến kẻ tấn công di chuyển trên bản đồ đó nhanh hơn rất nhiều.
Đây chính là lý do SK Shields cảnh báo về sự gia tăng cả tốc độ lẫn quy mô của các cuộc tấn công.
Một API bị bỏ quên có thể trở thành điểm yếu lớn
Đối với các tổ chức tài chính, bài học quan trọng từ vụ việc là không thể chỉ tập trung bảo vệ những hệ thống được coi là quan trọng nhất.
Một API cũ, một máy chủ thử nghiệm, một dịch vụ hỗ trợ nội bộ được đưa ra internet hoặc một nền tảng bán hàng ít được chú ý đều có thể trở thành một phần của bề mặt tấn công.
Khi AI giúp kẻ tấn công phát hiện những tài sản này nhanh hơn, khoảng thời gian để doanh nghiệp nhận biết và xử lý vấn đề cũng trở nên ngắn hơn.
Điều đó đặt ra yêu cầu mới đối với công tác quản trị tài sản CNTT.
Doanh nghiệp cần biết chính xác mình đang sở hữu những tài sản nào, tài sản nào đang tiếp xúc với internet, API nào đang hoạt động, API nào có quyền truy cập dữ liệu và ai chịu trách nhiệm quản lý từng hệ thống.
Nếu không biết một tài sản tồn tại, doanh nghiệp gần như không thể bảo vệ nó một cách hiệu quả.
“Không thể bảo vệ tài sản không xác định”
SK Shields nhấn mạnh một nguyên tắc cơ bản nhưng ngày càng quan trọng trong kỷ nguyên tấn công tự động:
Không thể bảo vệ những tài sản mà doanh nghiệp không xác định được.
Tương tự, nếu tổ chức không có khả năng quan sát các luồng truy cập và cuộc gọi API, việc phát hiện những hoạt động bất thường sẽ trở nên khó khăn hơn.
Theo phân tích của công ty, quá trình kiểm tra bảo mật chỉ có thể được xây dựng chính xác sau khi tổ chức hoàn thành việc nhận diện tài sản.
Nói cách khác, quản lý tài sản phải đi trước kiểm thử bảo mật.
Một doanh nghiệp không thể xây dựng chiến lược phòng thủ hiệu quả nếu bản đồ tài sản của mình không đầy đủ.
Đây là vấn đề đặc biệt quan trọng đối với các tập đoàn tài chính lớn, nơi hệ thống CNTT thường được phát triển qua nhiều năm, nhiều dự án và nhiều nhà cung cấp khác nhau.
Zero Trust trở nên quan trọng hơn
Bên cạnh việc quản lý tài sản, SK Shields cũng nhấn mạnh vai trò của mô hình bảo mật Zero Trust.
Zero Trust dựa trên nguyên tắc không mặc định tin cậy bất kỳ người dùng, thiết bị, ứng dụng hay kết nối nào chỉ vì chúng đã nằm bên trong hệ thống.
Quyền truy cập cần được xác minh liên tục dựa trên danh tính, thiết bị, mạng, ứng dụng, khối lượng công việc và dữ liệu.
Trong bối cảnh các API và dịch vụ bên ngoài ngày càng nhiều, tư duy này trở nên quan trọng.
Doanh nghiệp không thể chỉ xây một “bức tường” quanh trung tâm dữ liệu rồi coi phần còn lại là an toàn.
Mỗi API, mỗi dịch vụ và mỗi điểm kết nối đều cần được xem xét như một phần của bề mặt tấn công.
Đặc biệt, những tài sản tiếp xúc trực tiếp với internet cần được kiểm kê, phân loại, giám sát và kiểm soát quyền truy cập thường xuyên.
AI đang làm thay đổi cán cân giữa tấn công và phòng thủ
Sự xuất hiện của các công cụ tự động dựa trên AI đặt ra một vấn đề lớn hơn đối với ngành an ninh mạng.
Trước đây, một chiến dịch tấn công quy mô lớn thường cần nguồn nhân lực đáng kể để thực hiện trinh sát, phân tích mục tiêu và kiểm tra từng bước.
AI có khả năng giảm đáng kể phần công việc thủ công này.
Điều đó có thể khiến những nhóm tấn công với nguồn lực hạn chế vẫn có khả năng thực hiện hoạt động trên phạm vi rộng hơn.
Từ góc độ phòng thủ, điều này đồng nghĩa doanh nghiệp cũng cần tăng mức độ tự động hóa.
Nếu bên tấn công có thể phát hiện hàng nghìn tài sản trong thời gian ngắn, đội ngũ bảo mật không thể chỉ dựa vào việc kiểm tra thủ công.
Hệ thống phòng thủ cũng cần có khả năng phát hiện tài sản mới, giám sát API, phân tích hành vi và phản ứng nhanh trước những hoạt động bất thường.
Tài chính Hàn Quốc đối mặt với bài toán Shadow IT
Lĩnh vực tài chính là một trong những ngành có mức độ số hóa cao nhất và cũng là nơi tập trung lượng dữ liệu lớn.
Các ngân hàng, công ty tài chính và nền tảng fintech thường vận hành hàng loạt hệ thống phục vụ khách hàng, nhân viên, đối tác và các dịch vụ trực tuyến.
Mỗi hệ thống mới có thể tạo thêm một điểm kết nối.
Nếu những điểm kết nối này không được đưa vào hệ thống quản lý tài sản chung, chúng có thể trở thành Shadow IT.
Vấn đề không chỉ nằm ở một lỗ hổng cụ thể.
Rủi ro có thể xuất hiện từ sự thiếu nhất quán giữa hệ thống CNTT và hệ thống quản trị an ninh.
Một dịch vụ vẫn hoạt động nhưng không còn được đội ngũ bảo mật theo dõi đầy đủ có thể trở thành mục tiêu hấp dẫn đối với các công cụ tự động.
Thông điệp của SK Shields: AI là công cụ khuếch đại
Ông Kim Byung-moo, Phó Chủ tịch kiêm Giám đốc Bộ phận Kinh doanh An ninh mạng tại SK Shields, cho rằng AI nên được nhìn nhận như một công cụ khuếch đại năng lực tấn công thay vì công nghệ trực tiếp tạo ra các lỗ hổng mới.
Theo ông, doanh nghiệp cần đảm bảo khả năng giám sát tài sản và tăng cường kiểm soát các khu vực tiếp xúc bên ngoài, đặc biệt là API.
Nhận định này cho thấy trọng tâm phòng thủ trong kỷ nguyên AI không nhất thiết phải là tìm kiếm một “siêu lỗ hổng” mới.
Điều quan trọng hơn là doanh nghiệp phải biết rõ mình đang có những tài sản nào và chúng đang được kết nối ra sao.
Nếu AI giúp tin tặc tự động hóa quá trình tìm kiếm điểm yếu, doanh nghiệp cần xây dựng khả năng nhận diện và xử lý điểm yếu với tốc độ tương ứng.
Hỏi đáp về AI và an ninh mạng tài chính
AI đang tạo ra kiểu tấn công mạng mới?
Theo phân tích của SK Shields, điểm đáng chú ý không nhất thiết là AI tạo ra kỹ thuật tấn công hoàn toàn mới. AI đang giúp tự động hóa những quy trình tấn công hiện có, từ trinh sát, tìm kiếm tài sản đến kiểm tra lỗ hổng và mở rộng mục tiêu.
Shadow IT là gì?
Shadow IT là các hệ thống, dịch vụ hoặc tài sản CNTT hoạt động ngoài phạm vi quản lý và kiểm soát đầy đủ của tổ chức. Chúng có thể là tài sản hoàn toàn không được biết đến hoặc những hệ thống đã biết nhưng bị bỏ quên do mức độ ưu tiên quản lý thấp.
Vì sao API được xem là mục tiêu quan trọng?
API thường kết nối các ứng dụng và dịch vụ, đồng thời có thể liên quan tới logic nghiệp vụ và dữ liệu. Nếu kiểm soát xác thực hoặc quyền truy cập không chặt chẽ, API có thể trở thành điểm yếu mà các công cụ tự động có khả năng phát hiện và khai thác nhanh hơn.
AI có thể làm tấn công mạng nhanh hơn như thế nào?
AI có thể hỗ trợ tự động hóa các bước trinh sát, lựa chọn mục tiêu tiếp theo dựa trên kết quả trước đó, phân tích phản hồi của hệ thống và mở rộng quá trình kiểm tra trên nhiều tài sản. Điều này làm giảm thời gian và công sức cần thiết cho một chiến dịch tấn công.
Zero Trust có vai trò gì trong phòng thủ?
Zero Trust yêu cầu xác minh quyền truy cập liên tục thay vì mặc định tin cậy người dùng, thiết bị hoặc hệ thống. Mô hình này có thể giúp doanh nghiệp kiểm soát tốt hơn các API, ứng dụng, thiết bị và tài sản đang kết nối với hệ thống.
Doanh nghiệp cần làm gì trước nguy cơ tấn công tự động bằng AI?
Bước đầu tiên là xây dựng khả năng hiển thị đầy đủ đối với tài sản CNTT, đặc biệt là các tài sản và API tiếp xúc với internet. Sau đó, doanh nghiệp cần phân loại tài sản, kiểm soát quyền truy cập, giám sát hoạt động bất thường và xây dựng cơ chế phản ứng nhanh.